
摘要:NVIDIA、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell Technologies、Eleven Labs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicr......
NVIDIA、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell Technologies、Eleven Labs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicro、Technology Innovation Institute(TII)、TELUS和VAST Data等行业领军企业及机构,共同推动企业安全采用AI,助力企业在Kubernetes上运行前沿AI模型、AI智能体和AI应用。
-全球数据与AI安全领导者、机密计算先驱Fortanix® Inc.今日宣布,Fortanix Confidential AI现已支持CNCF Confidential Containers(CoCo)。借助支持机密计算的CPU和GPU,组织可在基于硬件的可信执行环境(TEE)内运行Kubernetes上的AI工作负载。企业既能保持容器的速度与敏捷性,又能保护使用中的敏感数据、AI模型、智能体和应用,从而满足监管合规需求,推动AI在企业内的规模化应用,并在保障数据隐私和知识产权的前提下采用前沿AI。
金融服务、医疗保健、制药和政府等受监管行业需要利用敏感数据及受主权要求约束的数据运行AI,同时确保这些数据和自身模型不会暴露给基础设施运营方。Fortanix与Atomik Research开展的最新研究凸显了这一挑战:尽管93%的AI领域负责人了解,传统加密无法在AI处理数据时提供保护,但仅有一半能够充分核实,相关保护措施在推理阶段已落实到位。Fortanix Confidential AI将工作负载隔离在基于硬件的TEE内,并在解锁任何数据或模型之前,通过可信证明验证每个环境。借助这一可信环境,企业还可将前沿AI实验室的专有模型部署在本地或物理隔离环境中,紧邻自身最敏感的数据运行,同时保障模型所有者的知识产权安全。
Fortanix联合创始人兼首席执行官Anand Kashyap表示:“容器是当今应用交付的通行方式,在AI时代,更是实现AI规模化应用的关键。但将AI迁入容器,并不会改变其面临的威胁。模型、智能体和应用依然会接触组织最敏感的数据和知识产权,因此每一项都需要零信任安全保护,运行期间也不例外。这正是我们让Fortanix Confidential AI支持Confidential Containers的初衷:使团队能够在受支持的硬件和Kubernetes平台上,一键将容器部署到机密计算环境,并在释放任何密钥之前,完成对每项工作负载的验证。”
从开源基础迈向企业级机密AI规模化运行
CoCo使AI工作负载能够在Kubernetes上的TEE内运行,推动了机密AI的发展。随着这些AI驱动的应用投入生产,组织需要能够经受规模化运行和审计考验的安全保障。为满足这一需求,Fortanix正在为CoCo开发开源插件,接入Fortanix Confidential Computing Manager以提供可信证明,并接入Fortanix Data Security Manager以实现安全密钥释放。这些插件遵循CoCo的标准工作流程,在释放任何密钥之前,验证每个容器是否真实可信、是否在TEE内运行,以及是否符合安全策略。Fortanix AI安全平台专为大规模生产部署打造,具备以下优势:
- 高可用性:采用集群部署设计,确保密钥释放环节不会成为单点故障。
- 企业级支持:由平台开发团队提供以服务级别协议(SLA)为保障的全天候全球支持。
- 安全认证:FIPS 140-2三级、SOC 2 Type 2及ISO/IEC 27001。
- 广泛应用:深受政府、银行、医疗服务机构、科技与零售领军企业以及网络安全公司的信赖。
此次发布使开发者能够以业务所需的速度,在Kubernetes上部署机密AI工作负载;企业管理者也能确信,安全保障从一开始就已融入其中,从而放心地将AI投入生产。
Fortanix首席产品官Anuj Jaiswal表示:“可信证明是一项流程,信任则需要贯穿实际运行。CoCo已经证明,机密AI在开源环境中切实可行。如今,企业需要让它在生产环境中可靠运行。Fortanix Confidential AI同时保护模型所有者的知识产权和企业数据,既避免双方的信息相互暴露,也避免其暴露给基础设施提供商。通过将可信证明与密钥管理整合到同一平台,团队无需自行构建信任层,即可采用标准CoCo。”
NVIDIA企业软件副总裁John Fanelli表示:“企业需要在模型和智能体运行期间持续保护数据,AI实验室也需要同等的隐私保障来保护模型。NVIDIA Confidential Computing能够同时保障数据与模型的隐私。通过与CNCF Confidential Containers社区开展开源合作,Fortanix正依托开放标准,推进可信证明与安全密钥释放在生产环境中的规模化应用。”
弥合AI的核心安全缺口
加密能够保护静态数据和传输中的数据。但在未采用机密计算的AI推理过程中,模型权重和敏感数据必须在CPU与GPU内存中解密,因此可能暴露给特权管理员、云运营方,以及任何能够访问基础设施的人员。Fortanix Confidential AI弥合了这一缺口。在任何敏感工作负载运行之前,它都会验证底层硬件和AI工作负载的真实性,确认二者均未遭到篡改。只有验证成功后,加密密钥才会被释放,且仅在受保护的环境内释放。
通过组合可信证明对CPU和GPU进行联合验证,可确保整个执行路径均可信,而非仅有部分环节可信。加密密钥保存在Fortanix Data Security Manager(DSM)中。DSM是一款符合FIPS 140-2三级标准的硬件安全模块(HSM)与密钥管理解决方案,已在全球受监管行业企业和公共部门中得到广泛应用。Fortanix Confidential Computing Manager(CCM)为开源CoCo运行时提供以硬件为信任根的可信证明。Confidential AI解决方案支持SaaS、本地或完全物理隔离部署,使受监管、有主权要求或与外部网络断开连接的环境,无需依赖云服务即可采用机密AI。
机密AI已成为当前行业的迫切需求。NVIDIA、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell、Eleven Labs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicro、Technology Innovation Institute(TII)、 TELUS和VAST Data等行业领军企业及机构组成了强大的生态体系,正携手推动开放创新,助力企业安全地实现AI规模化应用。
面向CoCo的Fortanix Confidential AI现已推出。更多信息,请访问https://www.fortanix.com/platform/confidential-ai,并参阅我们的博客文章。
计划参加NVIDIA GTC Berlin大会?欢迎于10月20日至22日莅临Fortanix的7017号展位,观看Confidential AI在已启用机密计算功能的受支持NVIDIA GPU上运行的现场演示,了解如何在AI运行期间保护敏感数据和模型知识产权。您还可到访展位,与我们的团队探讨您的架构,或提前预约个性化演示。
关于Fortanix
Fortanix是全球数据与AI安全领导者,也是机密计算领域的先驱。公司通过统一平台,为本地及多云环境中的敏感数据、AI模型和应用提供覆盖静态、传输中及使用中各阶段的保护。依托硬件强制实施的安全机制,Fortanix使工作负载能够在防篡改的隔离安全区内运行,防范数据泄露、模型窃取和未经授权的访问,即使访问来自拥有特权的内部人员也能有效防护。
随着企业扩大现代化AI工厂的规模,Fortanix以基于可信证明的信任机制、安全密钥释放和零信任策略执行为核心,提供机密AI基础,确保AI系统始终可验证、可审计且值得信赖,同时借助后量子密码技术(PQC)支持密码敏捷性与长期安全韧性。
Fortanix深受高度受监管行业的领先企业及主权实体信赖。公司采用符合行业标准、并获Intel、Microsoft和NVIDIA等领先技术提供商支持的机密计算方法,帮助组织安全使用敏感数据,放心推进AI应用。
机密AI已成为当前行业的迫切需求。由行业领军企业及机构组成的强大生态体系正携手推动开放创新,助力企业安全地实现AI规模化应用。
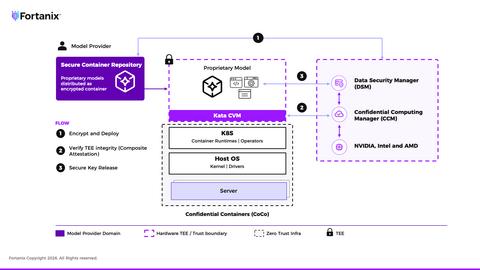
从开源基础迈向企业级机密AI规模化运行